ضعف امنیتی غول تصویربرداری پزشکی آمریکا دردسرساز شد
شرکت SimonMed Imaging یکی از بزرگترین ارائه دهندگان خدمات تصویربرداری پزشکی و رادیولوژی سرپایی در آمریکا قربانی یک حمله سایبری شد و دادههای حساس بیش از یک میلیون نفر را از دست داد. به گزارش بخش امنیت در رسانه اخبار فناوری تکنا، این شرکت اخیرا گزارش جدیدی را به دفتر دادستان کل ایالت Maine ارائه […]
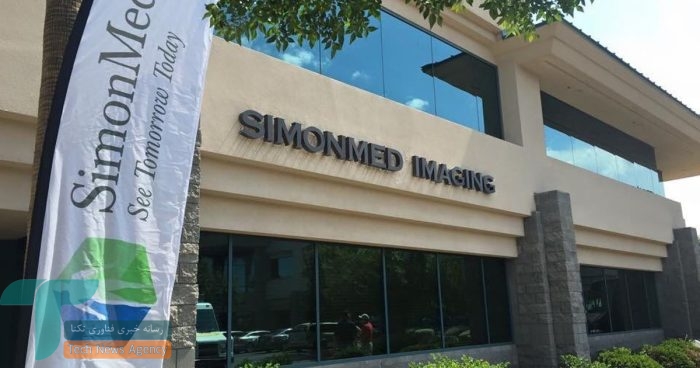
شرکت SimonMed Imaging یکی از بزرگترین ارائه دهندگان خدمات تصویربرداری پزشکی و رادیولوژی سرپایی در آمریکا قربانی یک حمله سایبری شد و دادههای حساس بیش از یک میلیون نفر را از دست داد.
به گزارش بخش امنیت در رسانه اخبار فناوری تکنا، این شرکت اخیرا گزارش جدیدی را به دفتر دادستان کل ایالت Maine ارائه کرده و در آن نمونهای از نامه اطلاعرسانی نقض داده را که برای مشتریان آسیبدیده ارسال کرده به اشتراک گذاشته است. طبق این گزارش در اواخر ژانویه یکی از فروشندگان شرکت متوجه یک حادثه امنیتی در حال وقوع میشود و روز بعد SimonMed فعالیت مشکوکی را در شبکه خود کشف میکند و تلاش میکند با بازنشانی رمز عبور، راهاندازی احراز هویت دو مرحلهای، اجرای نظارت بر تشخیص و پاسخ نقطه پایانی و حذف تمام دسترسیهای مستقیم فروشندگان شخص ثالث به سیستمهایش حمله را خنثی کند. اما دیگر خیلی دیر شده بود.
به گفته SimonMed، مجرمان سایبری بین ۲۱ ژانویه تا ۵ فوریه دادههای حساس ۱.۲ میلیون نفر را به سرقت بردند. این شرکت اعلام کرد که مجرمان نام افراد و سایر اطلاعات آنها را دزدیدهاند. همزمان گروه باجافزاری Medusa مسئولیت این حمله را بر عهده گرفت و طبق گزارشها ۲۱۲ گیگابایت از دادههای مختلف از جمله اسکن کارتهای شناسایی، صفحات گسترده با جزئیات بیماران، اطلاعات پرداخت، موجودی حسابها، گزارشهای پزشکی و حتی اسکنهای خام را به سرقت برده است.
مهاجمان برای حذف دادهها یک میلیون دلار و برای تمدید یک روزه مهلت انتشار اطلاعات ۱۰ هزار دلار درخواست کرده بودند. در حال حاضر نام این شرکت از سایت افشای اطلاعات حذف شده که نشان میدهد SimonMed Imaging احتمالا با پرداخت باج موافقت کرده است. این موضوع هنوز به طور رسمی تایید یا تکذیب نشده و لزوما به معنای پرداخت کل مبلغ درخواستی نیست.
مقامات مربوطه از این حادثه مطلع شدهاند و کارشناسان امنیت سایبری شخص ثالث برای ارزیابی خسارت و کمک به بررسیهای پس از وقوع حادثه وارد عمل شدهاند. همزمان به قربانیان خدمات رایگان نظارت بر سرقت هویت و اعتبار از طریق شرکت Experian ارائه میشود. گروه باجافزاری Medusa قادر به غیرفعال کردن ابزارهای ضد بدافزار است بنابراین باید در برابر آن هوشیار بود. کارشناسان امنیتی استفاده از برنامههای احراز هویت و مدیران رمز عبور را برای افزایش امنیت توصیه میکنند.
این حمله بار دیگر اهمیت حفاظت از دادههای حساس در بخش مراقبتهای بهداشتی را برجسته میکند و نشان میدهد که حتی شرکتهای بزرگ نیز در برابر حملات سایبری آسیبپذیر هستند و نیاز به اقدامات امنیتی قویتر و آمادگی برای مقابله با چنین حوادثی بیش از پیش احساس میشود.
| پیشنهاد ویژه : تعمیر کامپیوتر |



ارسال دیدگاه
مجموع دیدگاهها : 0در انتظار بررسی : 0انتشار یافته : ۰